10:40 02/10/2026
Tệp tin tưởng quen nhưng có thể chứa mã độc


10:40 02/10/2026
Đằng sau một hóa đơn, thiệp mời, hồ sơ xin việc hay “quyết định xử phạt” có thể là công cụ đánh cắp dữ liệu và chiếm quyền thiết bị
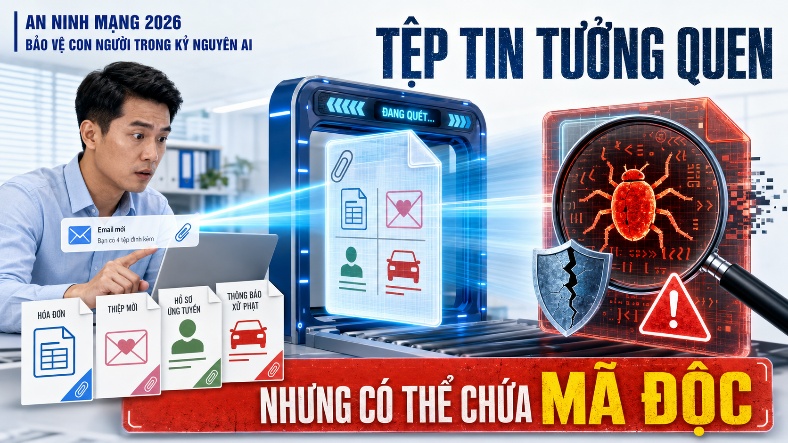
Một nhân viên kế toán nhận được thư điện tử có tiêu đề: “Đề nghị kiểm tra hóa đơn chưa thanh toán”. Người gửi sử dụng tên của một doanh nghiệp quen thuộc, nội dung trình bày lịch sự, bên dưới đính kèm tệp mang biểu tượng giống tài liệu PDF. Vì đang xử lý nhiều chứng từ, người nhận tải tệp xuống và mở mà không kiểm tra lại.
Tệp không hiển thị nội dung như mong đợi. Người nhận cho rằng tài liệu bị lỗi nên đóng lại và tiếp tục làm việc. Tuy nhiên, từ thời điểm đó, một chương trình lạ đã âm thầm hoạt động trong máy tính, thu thập mật khẩu được lưu trên trình duyệt, thông tin đăng nhập mạng xã hội và phiên làm việc đang còn hiệu lực.
Đây là tình huống có thể xảy ra với bất kỳ ai. Tội phạm mạng không phải lúc nào cũng sử dụng những tệp có tên gọi đáng sợ hoặc biểu tượng bất thường. Ngược lại, mã độc thường được che giấu dưới những nội dung rất quen thuộc, gắn với công việc và cuộc sống hằng ngày như hóa đơn, thiệp cưới, hồ sơ tuyển dụng, tài liệu họp, đơn đặt hàng, thông báo giao hàng, quyết định xử phạt hoặc ứng dụng dịch vụ công.
Ngày 24/3/2026, Bộ Công an thông tin về việc Công an tỉnh Thanh Hóa triệt phá một đường dây phát tán mã độc trên phạm vi toàn cầu. Theo kết quả điều tra ban đầu, các tệp chứa mã độc được thiết kế có biểu tượng giống tệp PDF hoặc văn bản thông thường, nhưng thực chất là tệp thực thi có đuôi “.exe”. Hơn 94.000 máy tính tại nhiều quốc gia được xác định đã bị nhiễm các loại mã độc do nhóm này phát tán. Mã độc có khả năng thu thập cookie đăng nhập, mật khẩu trình duyệt, dữ liệu tự động điền và cho phép đối tượng điều khiển máy tính từ xa.
Vụ việc cho thấy: một cú nhấp chuột thiếu kiểm tra có thể mở đường cho kẻ gian xâm nhập thiết bị, tài khoản và cả hệ thống của cơ quan, doanh nghiệp.
1. Không phải tệp nào có biểu tượng PDF cũng là tài liệu PDF
Nhiều người có thói quen nhận diện tệp tin bằng biểu tượng hoặc phần tên hiển thị bên ngoài. Thấy biểu tượng quen thuộc của Word, Excel hoặc PDF, người dùng thường mặc nhiên cho rằng đó là tài liệu an toàn.
Tuy nhiên, tên và biểu tượng của tệp có thể được làm giả. Trên một số thiết bị, phần mở rộng của tệp bị ẩn theo cài đặt mặc định. Tệp có tên hiển thị như “Hoa_don_thang_7.pdf” nhưng tên đầy đủ có thể còn một phần mở rộng khác ở phía sau. Khi người dùng mở tệp, hệ thống không mở một tài liệu để đọc mà chạy một chương trình đã được cài cắm sẵn mã độc.
Mã độc cũng có thể được phát tán thông qua:
- Tệp nén ZIP, RAR được đặt mật khẩu;
- Tệp văn bản yêu cầu “Enable Content”, “Enable Editing” hoặc bật nội dung chủ động;
- Tệp cài đặt ứng dụng trên điện thoại;
- Đường link dẫn đến trang tải tài liệu giả;
- Tệp lưu trên dịch vụ đám mây nhưng yêu cầu đăng nhập lại tại một trang giả mạo;
- Tệp có biểu tượng, tên gọi hoặc dung lượng không phù hợp với nội dung được mô tả.
Không phải mọi tệp đính kèm đều nguy hiểm và không phải cứ tải tệp về là thiết bị chắc chắn bị nhiễm mã độc. Rủi ro đặc biệt tăng cao khi người dùng mở tệp thực thi, cài ứng dụng, bật nội dung chủ động, cấp quyền điều khiển thiết bị hoặc nhập thông tin đăng nhập trên một trang web giả mạo.
2. Những “vỏ bọc” mã độc thường sử dụng
Hóa đơn, chứng từ và đơn đặt hàng
Các bộ phận kế toán, bán hàng và chăm sóc khách hàng thường xuyên nhận tài liệu từ bên ngoài. Kẻ gian lợi dụng đặc điểm này để gửi:
- Hóa đơn chưa thanh toán;
- Biên lai chuyển tiền;
- Đơn đặt hàng mới;
- Báo giá hoặc hợp đồng;
- Thông báo thay đổi tài khoản nhận tiền;
- Danh sách công nợ cần đối chiếu.
Nội dung thư thường tạo cảm giác khẩn cấp như “đề nghị xử lý trong ngày”, “quá hạn thanh toán”, “khách hàng đang khiếu nại” nhằm khiến người nhận mở tệp trước khi xác minh.
Hồ sơ tuyển dụng
Nhân sự và doanh nghiệp thường phải tiếp nhận hồ sơ từ những người chưa quen biết. Kẻ gian có thể gửi tệp mang tên “CV ứng viên”, “Hồ sơ xin việc”, “Bằng cấp” hoặc “Danh mục sản phẩm cá nhân”.
Bên trong tệp nén có thể không phải tài liệu mà là chương trình có khả năng chạy mã độc. Đối tượng cũng có thể gửi đường link đến trang giả mạo dịch vụ lưu trữ đám mây và yêu cầu người nhận đăng nhập để xem hồ sơ.
Thiệp cưới, hình ảnh và video
Thiệp mời trực tuyến ngày càng phổ biến. Lợi dụng tâm lý tò mò và sự tin tưởng giữa người quen, đối tượng gửi tệp hoặc đường link có nội dung như:
- “Mời bạn xem thiệp cưới”;
- “Ảnh họp lớp hôm trước”;
- “Bạn có trong video này không?”;
- “Danh sách khách mời”;
- “Xem album ảnh đầy đủ”.
Nếu tài khoản của người quen đã bị chiếm, đường link độc hại còn được gửi từ chính tài khoản thật, làm người nhận giảm cảnh giác.
Thông báo, quyết định của cơ quan nhà nước
Một số đối tượng giả danh cơ quan Công an, Tòa án, Viện kiểm sát, cơ quan thuế hoặc đơn vị cung cấp dịch vụ công để gửi:
- Quyết định xử phạt vi phạm giao thông;
- Giấy triệu tập, giấy mời làm việc;
- Thông báo nợ thuế;
- Yêu cầu cập nhật thông tin định danh;
- Tài liệu liên quan đến một “vụ án” hoặc “đơn tố cáo”;
- Ứng dụng được giới thiệu là VNeID hoặc dịch vụ công phiên bản mới.
Cơ quan Công an không làm việc, điều tra vụ án hoặc yêu cầu người dân cài ứng dụng qua một đường link do người lạ gửi. Khi nhận được tài liệu bất thường, người dân cần liên hệ trực tiếp cơ quan được nêu tên để kiểm tra.
Tài liệu nội bộ của cơ quan, doanh nghiệp
Kẻ gian có thể giả mạo tên lãnh đạo, đồng nghiệp hoặc đối tác để gửi “tài liệu họp”, “danh sách lương thưởng”, “kế hoạch nhân sự”, “biên bản kiểm tra” hay “văn bản mật cần xem gấp”.
Nếu một máy tính trong cơ quan bị nhiễm mã độc, đối tượng có thể tiếp tục sử dụng danh bạ, chữ ký thư điện tử và nội dung trao đổi đã đánh cắp để gửi tệp sang những người khác. Vì vậy, địa chỉ người gửi quen thuộc không đồng nghĩa tệp đính kèm chắc chắn an toàn.
Xác nhận đặt phòng và yêu cầu hủy dịch vụ
Đầu năm 2026, Bộ Công an cảnh báo tình trạng tội phạm gửi thư điện tử giả mạo các nền tảng đặt phòng, sử dụng nội dung như xác nhận đặt phòng, phản ánh của khách hàng, cập nhật thanh toán hoặc yêu cầu hủy phòng. Tệp và đường link đi kèm có thể chứa mã độc, tạo điều kiện để đối tượng chiếm quyền thiết bị, đánh cắp dữ liệu hoặc xâm nhập hệ thống nội bộ.
3. Sau khi được mở, mã độc có thể làm gì?
Tùy theo mục đích của đối tượng, mã độc có thể thực hiện một hoặc nhiều hành vi:
- Đánh cắp mật khẩu được lưu trên trình duyệt;
- Thu thập cookie và phiên đăng nhập để truy cập tài khoản mà không cần nhập lại mật khẩu;
- Ghi lại thao tác bàn phím hoặc nội dung trên màn hình;
- Đọc thông báo, tin nhắn và mã xác thực trên điện thoại;
- Chiếm quyền điều khiển thiết bị từ xa;
- Tự động tải thêm các chương trình độc hại khác;
- Đánh cắp tài liệu, hình ảnh và dữ liệu cá nhân;
- Chiếm tài khoản mạng xã hội, thư điện tử hoặc tài khoản quảng cáo;
- Mã hóa dữ liệu để tống tiền;
- Lợi dụng máy tính đã nhiễm mã độc làm điểm trung chuyển để tấn công các thiết bị khác trong cùng hệ thống.
Điều đáng lo ngại là mã độc có thể hoạt động âm thầm. Thiết bị không nhất thiết phải xuất hiện màn hình cảnh báo hoặc hư hỏng ngay. Người dùng vẫn có thể sử dụng máy bình thường trong khi thông tin đang được gửi ra ngoài.
4. Dấu hiệu nhận biết tệp đính kèm đáng ngờ
Trước khi mở một tệp, cần chú ý những dấu hiệu sau:
- Không chờ đợi tài liệu nhưng bất ngờ nhận được tệp;
- Người gửi sử dụng địa chỉ thư điện tử gần giống nhưng không hoàn toàn trùng với địa chỉ chính thức;
- Nội dung thúc giục phải mở ngay, giữ bí mật hoặc không được gọi điện xác minh;
- Tên tệp có nhiều phần mở rộng hoặc ký tự bất thường;
- Biểu tượng của tệp không phù hợp với loại tệp hiển thị;
- Tệp văn bản yêu cầu bật macro, bật chỉnh sửa hoặc tắt tính năng bảo vệ;
- Tệp nén được đặt mật khẩu và mật khẩu ghi ngay trong thư;
- Người gửi yêu cầu cài ứng dụng bên ngoài CH Play, App Store hoặc kho ứng dụng chính thức;
- Ứng dụng yêu cầu quyền đọc thông báo, điều khiển màn hình, trợ năng, quản trị thiết bị hoặc quyền truy cập không liên quan đến chức năng;
- Tệp được gửi từ tài khoản cá nhân nhưng tự nhận là văn bản của cơ quan, tổ chức;
- Nội dung có lỗi chính tả, định dạng thiếu chuyên nghiệp hoặc thông tin không phù hợp với công việc thực tế.
Một dấu hiệu riêng lẻ chưa đủ kết luận tệp có mã độc. Ngược lại, việc không nhìn thấy dấu hiệu bất thường cũng không bảo đảm tệp hoàn toàn an toàn. Đối tượng có thể sử dụng thông tin thật, mẫu văn bản chuẩn và công cụ trí tuệ nhân tạo để tạo nội dung rất thuyết phục.
5. Quy trình kiểm tra trước khi mở tệp
Kiểm tra thứ nhất: Có đang chờ tài liệu này không?
Nếu không có cuộc trao đổi từ trước, hãy tạm dừng. Không mở tệp chỉ vì tiêu đề hấp dẫn hoặc nội dung khẩn cấp.
Kiểm tra thứ hai: Người gửi có đúng là người mình biết không?
Đọc kỹ toàn bộ địa chỉ thư điện tử, không chỉ nhìn tên hiển thị. Nếu tài khoản mạng xã hội gửi tệp, cần cân nhắc khả năng tài khoản đó đã bị chiếm.
Hãy gọi điện qua số đã lưu từ trước hoặc liên hệ bằng một kênh khác để xác nhận. Không sử dụng số điện thoại mới được ghi trong chính thư điện tử đáng ngờ.
Kiểm tra thứ ba: Loại tệp có phù hợp không?
Hiển thị phần mở rộng đầy đủ của tệp khi có thể. Một hóa đơn, thiệp mời hay hồ sơ xin việc thông thường không cần được gửi dưới dạng chương trình cài đặt hoặc tệp thực thi.
Không mở tệp chỉ dựa vào biểu tượng PDF, Word hoặc hình ảnh bên ngoài.
Kiểm tra thứ tư: Có thể xem thông tin từ nguồn chính thức không?
Thay vì bấm đường link trong thư, hãy tự mở ứng dụng hoặc nhập địa chỉ trang web chính thức. Nếu là hóa đơn, đơn hàng, giao dịch ngân hàng hoặc dịch vụ công, hãy kiểm tra trực tiếp trong tài khoản của mình.
Kiểm tra thứ năm: Sử dụng công cụ bảo vệ đã được cập nhật
Thiết bị cần được cập nhật hệ điều hành, trình duyệt, phần mềm đọc tài liệu và công cụ bảo vệ. Đối với cơ quan, doanh nghiệp, tệp không rõ nguồn gốc cần được chuyển cho bộ phận kỹ thuật hoặc người có trách nhiệm kiểm tra.
Không tự ý tải tài liệu công việc, dữ liệu cá nhân hoặc tài liệu thuộc phạm vi quản lý của cơ quan lên các trang quét tệp công cộng, vì hành động này có thể làm phát sinh nguy cơ lộ lọt dữ liệu.
6. Đặc biệt cảnh giác với ứng dụng giả trên điện thoại
Trên điện thoại, mã độc thường được ngụy trang thành ứng dụng định danh, dịch vụ công, ứng dụng ngân hàng, phần mềm tra cứu phạt nguội, cập nhật thuế, xem hóa đơn hoặc hỗ trợ khách hàng.
Sau khi cài đặt, ứng dụng giả yêu cầu người dùng cấp quyền trợ năng, đọc thông báo, ghi màn hình hoặc điều khiển thiết bị. Những quyền này có thể bị lợi dụng để theo dõi thao tác, thu thập mã OTP và hỗ trợ đối tượng chiếm đoạt tiền.
Bộ Công an từng cảnh báo thủ đoạn giả danh cán bộ xã, phường hoặc Cảnh sát khu vực, yêu cầu người dân truy cập đường link và cài ứng dụng VNeID giả mạo chứa mã độc. Bộ Công an khẳng định VNeID chính thức được tải từ CH Play hoặc App Store, có thông tin nhà phát triển là cơ quan nhà nước; người dân không cài đặt theo đường link do người lạ cung cấp.
Cần ghi nhớ: cơ quan nhà nước không yêu cầu người dân cài ứng dụng không rõ nguồn gốc, cung cấp mã OTP hoặc bật quyền điều khiển điện thoại để “hỗ trợ cập nhật thông tin”.
7. Nếu đã tải hoặc mở tệp đáng ngờ, phải làm gì?
Trường hợp mới tải xuống nhưng chưa mở
- Không tiếp tục mở tệp;
- Xóa hoặc cách ly tệp theo hướng dẫn của công cụ bảo vệ;
- Quét toàn bộ thiết bị bằng phần mềm bảo vệ đã cập nhật;
- Báo cho người gửi hoặc đơn vị liên quan để xác minh;
- Cảnh báo những người khác nếu tệp được gửi trong nhóm chung.
Trường hợp đã mở nhưng chưa cài đặt hoặc cấp quyền
Đóng tệp, không bấm “Enable Content”, không tắt cảnh báo bảo mật và không nhập thông tin đăng nhập. Nếu xuất hiện dấu hiệu bất thường, cần ngắt kết nối mạng và liên hệ người có chuyên môn để kiểm tra.
Trường hợp đã cài ứng dụng hoặc cấp quyền điều khiển
- Ngắt kết nối Internet hoặc tắt nguồn thiết bị khi có nguy cơ bị điều khiển từ xa;
- Không tiếp tục đăng nhập ngân hàng hoặc thực hiện giao dịch trên thiết bị đó;
- Dùng một thiết bị an toàn khác để đổi mật khẩu thư điện tử, ngân hàng và các tài khoản quan trọng;
- Đăng xuất tất cả phiên làm việc, thu hồi quyền truy cập của ứng dụng lạ;
- Liên hệ ngân hàng để khóa hoặc giám sát tài khoản nếu thiết bị có cài ứng dụng tài chính;
- Báo cho cơ quan, đơn vị nếu thiết bị có lưu trữ hoặc truy cập dữ liệu công việc;
- Không tự ý xóa toàn bộ thiết bị trước khi lưu lại những thông tin cần thiết phục vụ xác minh.
Trường hợp đã phát sinh giao dịch hoặc mất tài khoản
Cần liên hệ ngân hàng và nền tảng cung cấp dịch vụ càng sớm càng tốt; lưu lại thư điện tử, tệp đính kèm, địa chỉ người gửi, đường link, thời gian xảy ra sự việc, cảnh báo đăng nhập và chứng từ giao dịch.
Người bị hại cần trình báo cơ quan Công an nơi gần nhất để được hướng dẫn, tiếp nhận và xử lý theo quy định. Không chuyển thêm tiền cho bất kỳ người nào tự nhận có thể “diệt mã độc”, “lấy lại tài khoản” hoặc “thu hồi tiền bị lừa”.
8. Cơ quan, doanh nghiệp cần xây dựng “hàng rào” đối với tệp từ bên ngoài
Nguy cơ từ tệp đính kèm không chỉ là vấn đề của từng cá nhân. Một máy tính bị xâm nhập có thể trở thành cửa ngõ để đối tượng tiếp cận thư điện tử nội bộ, dữ liệu khách hàng, tài liệu nghiệp vụ và hệ thống dùng chung.
Cơ quan, doanh nghiệp cần:
- Quy định rõ quy trình tiếp nhận và kiểm tra tệp từ bên ngoài;
- Tách riêng môi trường xử lý hồ sơ tuyển dụng, hóa đơn và tài liệu không rõ nguồn gốc;
- Không cho phép người dùng thông thường tự ý cài phần mềm;
- Cập nhật bản vá bảo mật định kỳ;
- Sao lưu dữ liệu quan trọng và kiểm tra khả năng phục hồi;
- Áp dụng xác thực nhiều lớp cho thư điện tử và tài khoản quản trị;
- Thiết lập cơ chế báo cáo nhanh khi cán bộ, nhân viên mở nhầm tệp;
- Tổ chức diễn tập nhận diện thư điện tử giả mạo và xử lý sự cố.
Khi một người mở nhầm tệp, việc báo cáo sớm phải được xem là hành động có trách nhiệm. Che giấu sự cố vì sợ bị phê bình có thể làm mất thời gian xử lý quan trọng và khiến mã độc tiếp tục lan rộng.
9. Khuyến cáo của Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao
Người dân, cơ quan và doanh nghiệp cần ghi nhớ:
1. Không đánh giá độ an toàn của tệp chỉ bằng tên gọi hoặc biểu tượng;
2. Không mở tài liệu bất ngờ, kể cả khi được gửi từ tài khoản quen thuộc;
3. Xác minh người gửi bằng một kênh liên lạc độc lập trước khi mở tệp quan trọng;
4. Không bật nội dung chủ động, tắt bảo vệ hoặc cài ứng dụng theo hướng dẫn của người lạ;
5. Chỉ tải ứng dụng từ kho chính thức và kiểm tra đúng nhà phát triển;
6. Không cấp quyền trợ năng, đọc thông báo, ghi màn hình hoặc điều khiển thiết bị nếu không hiểu rõ mục đích;
7. Cập nhật hệ điều hành, trình duyệt, ứng dụng đọc tài liệu và công cụ bảo vệ;
8. Không sử dụng thiết bị nghi nhiễm mã độc để đổi mật khẩu hoặc giao dịch ngân hàng;
9. Khi phát hiện sự cố, cần ngắt kết nối, cảnh báo người liên quan, bảo vệ tài khoản và báo cho đơn vị có trách nhiệm;
10. Lưu giữ chứng cứ và trình báo cơ quan Công an khi phát sinh hành vi chiếm đoạt tài sản, đánh cắp dữ liệu hoặc xâm nhập trái phép.
Trong môi trường số, tệp nguy hiểm nhất thường không mang một cái tên đáng ngờ. Nó có thể xuất hiện dưới hình thức rất quen thuộc, đúng thời điểm và được gửi từ một tài khoản mà người nhận tin tưởng.
Vì vậy, trước khi mở bất kỳ tệp nào, cần dành thời gian kiểm tra ba vấn đề: Tệp này từ đâu đến? Vì sao mình nhận được? Có thể xác minh bằng cách nào? Thói quen kiểm tra trước khi mở không chỉ bảo vệ một thiết bị mà còn góp phần bảo vệ tài khoản, dữ liệu và hệ thống của cả cơ quan, gia đình và cộng đồng./.
Minh Long
10:40 02/10/2026
Tệp tin tưởng quen nhưng có thể chứa mã độc
10:29 02/10/2026
Một tài khoản bị chiếm - Cả danh bạ có thể trở thành nạn nhân
14:33 29/09/2026
Tây Ninh vươn mình phát triển và dấu ấn thầm lặng của những người lính cứu hỏa
14:24 29/09/2026
Quyết liệt đẩy lùi tình trạng xuất nhập cảnh trái phép
09:13 29/09/2026
Mã QR không phải lúc nào cũng an toàn
 NGƯỜI DÂN CẦN BIẾT

 Hôm nay 0
 Tháng 10 0
 Năm 2026 0
 Tổng truy cập
Trụ sở: Số 599, Hùng Vương, phường Long An, tỉnh Tây Ninh
Điện thoại: 069.3609174; Fax: 069.3609115
Email: congan@tayninh.gov.vn
Bản quyền thuộc Trang thông tin điện tử Công an tỉnh Tây Ninh
Ghi rõ nguồn trang thông tin điện tử Công an tỉnh Tây Ninh khi phát hành lại thông tin từ nguồn này.